

Accesos, roles y permisos
Tras leer este artículo sabrás qué diferencia a Propietario, Admin y Crew, cómo conceder, cambiar y quitar accesos, y cómo controlar con roles qué módulos ve un admin.
En Univents hay tres niveles de acceso: Propietario, Admin y Crew. Quien no necesita ningún acceso sigue siendo un simple registro de Personal. Además, con roles propios controlas qué módulos ve un admin, desde «Sin acceso» hasta «Acceso total», por módulo y por acción. Un rol con Tipo: Solo lectura convierte a un admin en un Acceso de lectura: ve todo lo que muestra su rol, pero no puede guardar nada. Encontrarás los detalles y los precios en el artículo Accesos de lectura y permisos por negocio.
Admin se llamaba antes «Manager» y Crew se llamaba antes «Ayudante» o «Auxiliar». Los niveles en sí no han cambiado; solo que ahora los términos son los mismos en todas partes: en Personal, en los ajustes, en los correos y en la página de precios.
En el vídeo ves los dos tipos de miembro, Admin y Crew, cómo defines la visibilidad para cada miembro de crew y cómo creas roles de admin propios con la matriz de permisos.
Los pasos también los tienes más abajo por escrito.
Los tres niveles
| Nivel | Qué ve la persona | Ocupa una plaza de admin |
|---|---|---|
| Propietario | Todo, incluida la facturación y los roles. Hay exactamente un propietario por workspace. | sí |
| Admin | El área de administración. Sin rol, con acceso total; con rol, solo los módulos de su rol. | sí |
| Crew | Solo el portal del empleado: sus turnos, tiempos, salario y listas de cocina y de carga. | no |
| Acceso de lectura | El área de administración sin permisos de escritura: ver, comentar, mensajes directos, exportaciones excepto DATEV/BMD e imprimir documentos. Un acceso de lectura es un admin con un rol de tipo Solo lectura. | no, acceso de lectura propio |
| Sin acceso | Nada: la persona no puede iniciar sesión, pero figura como contacto en Personal. | no |
Sin acceso no significa invisible: la persona aparece con normalidad en la planificación de turnos, en el salario, en las hojas de cocina y en las listas de carga. Además puedes enviarle un enlace al portal (sin inicio de sesión): con él ve sus turnos en el portal sin tener que crear una cuenta propia. El salario, las vacaciones, los archivos y los mensajes quedan fuera; solo existen con login propio, es decir, a partir del nivel Crew.
Cuántas plazas de admin incluye tu plan depende del plan: Core, por ejemplo, 1, Growth 3 y Scale 6; en Enterprise la cifra se acuerda de forma individual (consulta el resumen de planes). Si necesitas más, cada plaza de admin adicional cuesta 79 € al mes. Univents siempre muestra este importe antes de que confirmes. Durante el periodo de prueba los admins no cuestan nada: puedes añadir los que quieras sin que aparezca ningún precio. Solo cuando activas tu workspace, Univents muestra antes del pago cuántos admins tienes y cuánto cuestan las plazas adicionales; ahí todavía puedes bajar admins a crew o quitarlos. Crew es ilimitado y no cuesta nada: cualquier persona que trabaje turnos puede tener su propio login del portal. Los Accesos de lectura existen a partir de Scale: un acceso de lectura por cada plaza de admin está incluido y cada uno adicional cuesta 19 € al mes o 190 € al año. En Growth y Core no hay accesos de lectura.
Conceder acceso al dar de alta a una persona
El camino más corto pasa por Personal: allí das de alta a la persona y, en el mismo formulario, decides qué acceso recibe.
- Abre Personal, pestaña Empleado, y haz clic arriba a la derecha en Empleado.
- Introduce nombre, apellido y, de forma obligatoria para crew o admin, el Correo electrónico.
- En la sección Acceso eliges uno de los tres niveles: Sin acceso (preseleccionado), Crew o Admin.
- Haz clic en Crear empleado.
Esto es lo que dice el formulario de cada una de las tres opciones:
| Opción | Texto bajo la opción |
|---|---|
| Sin acceso | Sin login. Aparece en turnos, salario y hojas de cocina. |
| Crew | Login propio para el portal del empleado: turnos, tiempos y salario propios. Sin plaza de admin. |
| Admin | Administración. Ocupa una plaza de admin. |
Si eliges Admin, se despliegan dos filas: el selector Permisos (por defecto Acceso completo (sin restricciones), y debajo tus propios roles) y la fila Plazas de admin. Ahí aparece 2 de 3 ocupadas, incluidas en el plan o bien 3 de 3 ocupadas, la siguiente plaza cuesta 79 € al mes. Es decir, ves el precio antes de hacer clic, y al guardar tienes que confirmarlo de nuevo de forma expresa. Si cancelas en este punto, la persona queda dada de alta de todos modos: con Sin acceso y sin invitación. Puedes añadir el acceso más adelante cuando quieras.
Si falta el correo electrónico, Crew y Admin no se pueden elegir, y aparece el aviso «Para el acceso al portal o de admin, la persona necesita una dirección de correo electrónico.». En cuanto completas la dirección, las opciones están disponibles al instante.
Con Crew y con Admin, Univents envía una invitación. La persona hace clic en el enlace, configura su login y después llega automáticamente al lugar adecuado: crew al portal del empleado y admin al área de administración. Hasta que la acepte, en la lista aparece Crew · Invitado o Admin · Invitado.
Sesión iniciada con otra cuenta. Si la persona invitada abre el enlace mientras en el navegador ya hay otra cuenta con la sesión iniciada, la página muestra para qué dirección de correo es la invitación. Con Cerrar sesión y continuar cierra la sesión y vuelve a la invitación con la dirección correcta. La invitación sigue siendo válida únicamente para la dirección de correo invitada.
Cambiar el acceso de una persona
Abre la ficha de personal. En la sección Acceso aparece la etiqueta actual y, a su lado, un único botón: Cambiar acceso. El botón abre un diálogo con los mismos tres niveles; mientras no confirmes nada allí, no cambia nada.
| Eliges | El botón se llama | Qué ocurre |
|---|---|---|
| Admin | Convertir en admin (o Convertir en admin de pago) | La persona recibe acceso total a la administración y ocupa una plaza de admin. |
| Crew | Convertir en crew | El login se mantiene y la plaza de admin queda libre. Se quita el rol asignado. |
| Sin acceso | Quitar acceso | La persona ya no puede iniciar sesión. El contacto permanece en Personal. |
| Crew (en una persona sin login) | Invitar al portal | Se envía la invitación al portal del empleado. |
Si el paso tiene coste, el diálogo indica el importe mensual y lo confirmas de forma expresa. Convertir en crew no es borrar: la persona sigue iniciando sesión, pero llega al portal en lugar de a la administración, y la plaza de admin queda libre de inmediato. Si más adelante le das de nuevo acceso de admin, vuelve a elegir el rol.
La plaza de admin pagada se mantiene hasta la renovación. Si era una plaza de admin adicional de pago, se mantiene hasta la próxima renovación de tu suscripción y mientras tanto puedes asignarla a otro admin sin coste adicional. Deja de facturarse a partir de la renovación.
Quitar acceso es el único paso que realmente desvincula el login y, por eso, el requisito para archivar más adelante el registro de Personal o eliminar el contacto. Importante: este paso desvincula el login de todos los registros de Personal de esa persona, también de los duplicados archivados. Si alguien ha acabado teniendo dos registros con los años, después ninguno de los dos queda vinculado al login.
En el caso del Propietario no hay botón, sino solo el aviso «El acceso del propietario solo se puede cambiar mediante Transferir la propiedad.». En tu propia ficha de personal aparece «Tu propio acceso solo puede cambiarlo otro propietario.». Ambas cosas son a propósito: nadie debe quedarse fuera por su cuenta ni ascenderse a sí mismo.
Invitar a varias personas al portal
Si quieres dar de una vez un login del portal a servicio, cocina y técnica, se hace en un solo paso.
- Abre Personal y cambia a la pestaña Accesos.
- Encima de la lista, haz clic en Invitar al portal.
- En el diálogo, busca por nombre o por correo electrónico y marca a las personas, hasta 50 por tanda.
- Haz clic en Invitar al portal a … personas.
Solo se muestran las personas de Personal que todavía no tienen login ni invitación abierta. Las filas sin correo electrónico no se pueden seleccionar y llevan el motivo sin correo. Al terminar, aparece un balance, por ejemplo 14 invitadas, 3 omitidas, con el nombre y el motivo de cada fila omitida. Para invitar a una sola persona sigue siendo más cómodo hacerlo desde su ficha de personal.
Accesos e invitaciones de un vistazo
Personal › Accesos es la vista general de todo lo relacionado con el login. Arriba aparece cuántas plazas de admin están ocupadas y, debajo, tres secciones: Personas con login, Invitaciones pendientes e Invitaciones caducadas. Las personas sin acceso no se listan a propósito: están en la lista de empleados.
En el menú de tres puntos de una fila están disponibles estas acciones, según el estado:
| Acción | Qué hace |
|---|---|
| Convertir en admin | Sube a una persona de crew a admin. Antes, el diálogo muestra las plazas ocupadas o el importe mensual. |
| Convertir en crew | Baja a un admin a crew. El login se mantiene, la plaza de admin queda libre y se quita el rol. |
| Quitar acceso | Quita el login a la persona y la saca del workspace. El registro de Personal se mantiene. |
| Volver a invitar | Aparece en una invitación caducada y la sustituye por una nueva. |
| Reenviar invitación | Aparece en una invitación caducada. Vuelve a enviar el correo de invitación y amplía la invitación 7 días; si se repite en muy poco tiempo, se frena con el aviso de esperar unos minutos. |
| Quitar invitación | Aparece en una invitación pendiente, solo para el propietario. Retira la invitación; después se puede volver a invitar a la misma dirección. |
| Reparar acceso | Aparece solo con Acceso incompleto y hace coincidir el acceso y el registro de Personal en un solo paso. |
Siempre se confirma exactamente el importe que figura en el diálogo. Si tu cupo ha cambiado entretanto, Univents vuelve a preguntar en lugar de cobrar en silencio.
La tabla de invitaciones muestra en la columna Acceso si la invitación es de Admin o de Crew. Las mismas acciones las encuentras también en la página Personas y accesos (univents.app/home/<dein-workspace>/settings/members); no aparece en ningún menú porque Personal › Accesos es el camino más corto.
Qué etiqueta aparece en cada caso
La lista muestra para cada persona exactamente un estado, idéntico en Personal › Accesos, en la lista de empleados y en la ficha de personal.
| Etiqueta | Significado |
|---|---|
| Propietario | El workspace le pertenece. |
| Admin · Acceso total | Acceso completo al área de administración, sin restricción por parte de un rol. |
| Admin · ‹nombre del rol› | Acceso al área de administración, limitado a los módulos de ese rol. |
| Crew · Portal | Login propio, solo ve el portal del empleado. |
| Admin · Invitado | La invitación de admin está en camino. Hasta que la acepte, la persona no tiene acceso. |
| Crew · Invitado | La invitación al portal está en camino. |
| Invitado, correo no entregado | La invitación existe, pero el correo no llegó. Al lado aparece Reenviar. |
| Sin acceso · Invitación caducada | La invitación ha caducado. Al lado aparece Volver a invitar. |
| Sin acceso | Sin login ni invitación: un simple registro de Personal. |
| Acceso incompleto | El acceso y el registro de Personal no coinciden. El propietario lo corrige con Reparar acceso. |
| Acceso no disponible | No se pudo determinar el acceso al cargar. Recarga la página; no hay nada roto. |
Lo que cuenta siempre es el acceso al workspace. Por eso este dato existe en un único sitio y ya no como campo de selección en la ficha de personal ni en el contacto: allí solo aparece a título informativo y enlaza aquí.
Quién puede conceder qué
| Paso | Quién puede hacerlo |
|---|---|
| Dar acceso de admin, cambiar permisos, retirar una invitación de admin, reparar el acceso | solo el propietario |
| Invitar al portal (crew) | cualquier admin que pueda enviar invitaciones y dar de alta en Personal |
| Convertir en crew, quitar acceso | solo el propietario |
| Asignar un rol existente | quien tenga el permiso de administración Cambiar los roles de otros |
| Crear, editar y eliminar roles | solo el propietario |
Un admin ni siquiera ve las opciones de menú para el acceso de admin; si desencadena la acción por otra vía, Univents responde con «Sin permiso». El motivo: quien puede conceder acceso de admin convierte a una segunda persona en admin con acceso total y, a través de ella, llega a todo lo que su propio rol le niega. Por eso los roles y el acceso de admin deben estar en las mismas manos.
Crew queda exento de esto, y es a propósito: un login del portal no da permisos en el área de administración, no cuesta nada y es justo la tarea que una jefatura de servicio debería poder hacer por sí misma. Un rol de solo lectura como Admin: Solo lectura tampoco puede invitar, porque para eso hace falta el permiso de dar de alta en Personal.
El propietario de un workspace solo lo cambia él mismo mediante Transferir la propiedad; por eso en su fila no aparece ningún menú de tres puntos.
Invitar a admins por correo electrónico
A las personas que todavía no existen en Univents también puedes invitarlas sin una ficha de personal.
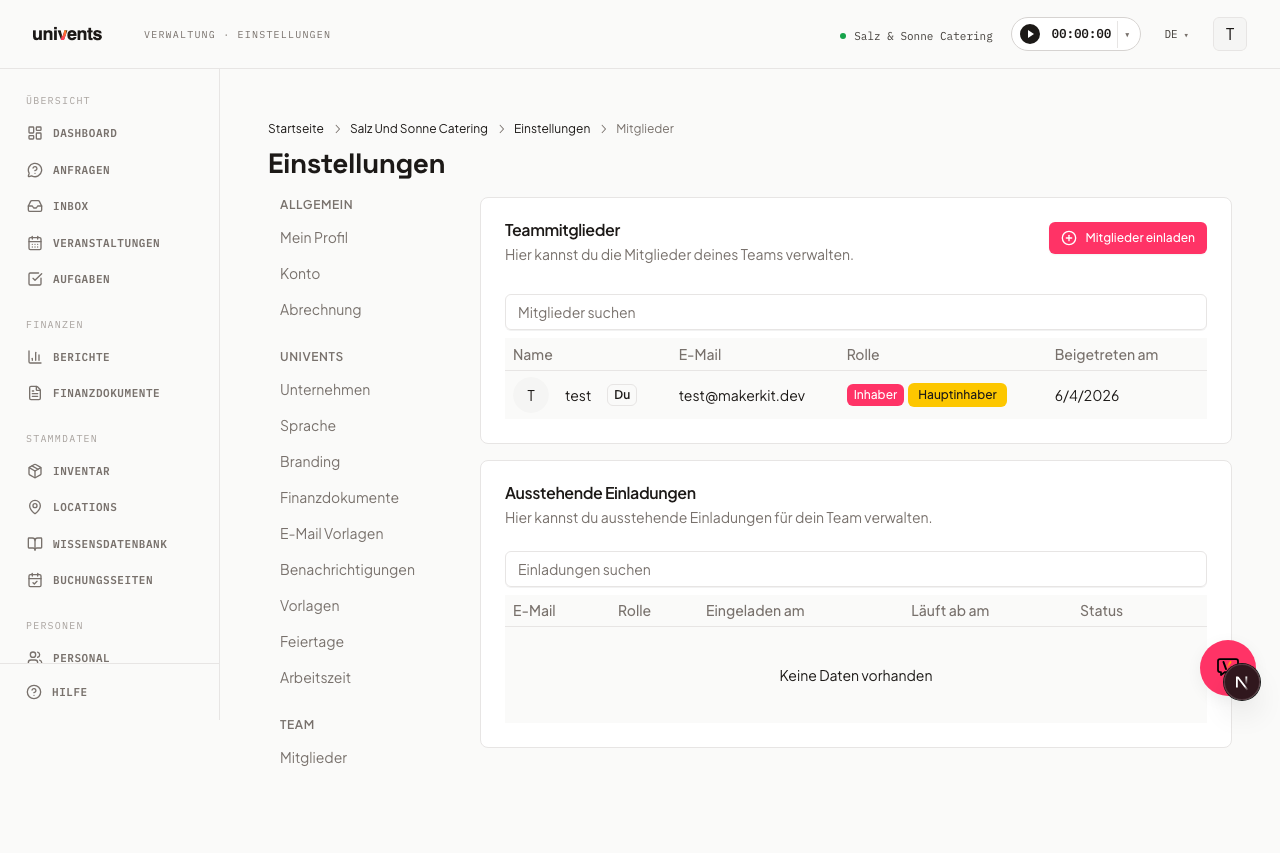
- Abre la página Personas y accesos. No aparece en ningún menú: accedes a ella mediante la dirección
univents.app/home/<dein-workspace>/settings/members. En lugar de<dein-workspace>, escribe la parte que ves en la barra de direcciones mientras trabajas en Univents. Guardarla en marcadores te ahorra teclearla la próxima vez. - Haz clic arriba a la derecha en Invitar a miembros.
- Introduce el Correo electrónico y elige el acceso: Admin (acceso completo a la app, cuenta como plaza de admin) o Crew (portal del empleado, no cuenta como plaza de admin).
- Haz clic en Añadir otro para invitar a varias personas a la vez.
- Para terminar, haz clic en Enviar invitaciones.
Mientras la invitación no se acepte, aparece en Invitaciones pendientes. Desde ahí puedes gestionarla con Quitar invitación y, cuando haya caducado, con Reenviar invitación. Quien entre como crew por esta vía y todavía no tenga una ficha de personal recibe una automáticamente.
Solicitudes de incorporación de compañeros
Si alguien se registra con una dirección de correo profesional cuyo dominio coincide con el de tu workspace, Univents le propone unirse durante la configuración. Con ello envía una solicitud de incorporación; el acceso solo se crea cuando vosotros la aprobáis.
También se reconocen los subdominios: si alguien se registra con nombre.apellido@extern.firma.de y vuestro workspace usa firma.de, pertenece a la misma empresa y recibe la propuesta. Las direcciones de correo gratuito (Gmail, GMX, Outlook.com …) nunca generan una propuesta, porque su dominio no representa a una empresa.
Las solicitudes abiertas las encuentras en Personal > pestaña Accesos, en la sección Solicitudes de incorporación:
- Abre Personal y cambia a la pestaña Accesos.
- Haz clic en Aprobar en la solicitud.
- Elige Añadir como admin y, además, el Rol, o bien Crear como crew. O haz clic en Rechazar si la persona no debe recibir acceso.
Añadir como admin muestra la misma línea de plazas y el mismo precio que el formulario de creación antes de que confirmes. Crear como crew abre el alta de personal con los datos ya rellenados; la solicitud permanece abierta hasta que se haya creado a la persona.
La sección solo aparece cuando hay solicitudes abiertas, y solo para las personas que también pueden invitar: el propietario, los admins y todos los roles con el permiso Invitar a miembros. Esas mismas personas reciben también el correo y la notificación de la campana sobre la solicitud, ya que solo ellas pueden aprobarla. Antes, la notificación llegaba a todos los miembros del workspace. Una solicitud caduca por sí sola a los 14 días. Si alguien no recibe ninguna propuesta, por ejemplo porque usa una dirección privada, invítalo por correo electrónico de la forma habitual.
Asignar un rol de la matriz de roles
Los roles granulares de la matriz de roles (ver más abajo) no se asignan en la propia lista Personas y accesos, sino un nivel más abajo, en la sección Avanzado:
- En la página Personas y accesos, desplázate hasta la sección Avanzado y abre la tabla Miembros ⇄ Personal.
- Verás, para cada persona, la ficha de personal vinculada, el nivel de acceso y el rol asignado.
- En la columna Rol, elige el rol que quieras en la lista desplegable. La selección se guarda al instante.
Los roles solo afectan a los admins: determinan qué módulos son visibles en el área de administración. Para la crew no hay nada que ajustar, porque el portal del empleado solo muestra de todos modos los datos propios.
Esto requiere dos cosas: la persona necesita una ficha de personal vinculada, que se crea automáticamente en cuanto la invitas desde Personal o cuando una cuenta existente está vinculada a su ficha de personal. Y tu tarifa debe ser Scale o superior; en las inferiores, la columna muestra en lugar de la selección solo un aviso sobre la mejora de plan necesaria.
Para Asignar un rol existente basta con el permiso de administración Cambiar los roles de otros. Para crear, editar o eliminar un rol en sí, solo está autorizado el propietario; más información en la sección siguiente.
Crear roles propios
Univents incluye roles estándar del sistema. Además, a partir de la tarifa Scale puedes definir roles propios con permisos granulares por módulo; en las tarifas inferiores, la página muestra en este punto un aviso sobre la mejora de plan necesaria en lugar de la lista de roles.
Solo el propietario del workspace puede crear, editar y eliminar roles, es decir, la persona que creó el workspace o a quien se le ha transferido la propiedad. Quien es admin ve los roles y sus permisos, pero no puede modificarlos. El motivo es intencionado: quien pueda editar roles podría asignarse a su propio rol todos los permisos de un solo paso. Si no eres el propietario, en la página de roles verás un aviso con el nombre de la persona que puede hacerlo por ti; los botones aparecen entonces en gris.
La asignación de un rol existente a una persona no se ve afectada: para eso basta con el permiso de administración Cambiar los roles de otros (ver «Asignar un rol de la matriz de roles» más arriba).
- Ve a Ajustes y abre la página Roles (URL:
/settings/rollen). - Haz clic en Crear rol.
- Asigna un Nombre (p. ej. «Responsable de servicio») y, opcionalmente, una breve Descripción.
- Haz clic en Crear: el rol aparece al instante en la matriz de roles.
Tipo de rol: Editar o Solo lectura
Cada rol tiene un Tipo. Editar es el valor por defecto y el rol de siempre. Solo lectura convierte a todos los admins con este rol en accesos de lectura: ven lo que muestra el rol, pero no pueden guardar nada. En cuanto un rol tiene el tipo Solo lectura, ya no se pueden activar Crear, Editar ni Eliminar en la matriz: un rol de lectura no lleva permisos de edición. Puedes volver a Editar en cualquier momento, y los permisos se conservan sin cambios. Lo que puede hacer un acceso de solo lectura y cuánto cuesta se explica en el artículo Accesos de solo lectura y permisos por negocio.
Crear un rol desde una plantilla
En lugar de empezar de cero, puedes hacer clic arriba a la derecha, junto a Crear rol, en el botón Plantilla. En el menú Crear rol desde una plantilla tienes cinco plantillas de rol ya preparadas, con la matriz de permisos rellenada:
| Plantilla | Permisos |
|---|---|
| Administrador | Acceso completo a todas las áreas |
| Responsable de eventos | Eventos + solicitudes: acceso completo; inventario: escritura; el resto: lectura |
| Contabilidad | Finanzas: acceso completo; eventos + solicitudes: lectura |
| Responsable de servicio | Eventos + personal: escritura; solicitudes + inventario: lectura |
| Solo lectura | Ver todo, no modificar nada · cuenta como acceso de solo lectura |
Un clic en una plantilla crea al instante un rol nuevo con esa matriz. Después puedes ajustarlo con precisión en la matriz de roles, como cualquier otro rol, o cambiarle el nombre con Editar rol. Solo lectura crea al instante un auténtico rol de lectura: muestra el área de administración y todo el catálogo, pero no puede guardar nada, y cuenta como acceso de solo lectura en lugar de como plaza de admin. El nivel gratuito Crew es otra cosa: no tiene ningún acceso al área de administración.
Asignar permisos en la matriz de roles
Haz clic en un rol de la lista de roles para desplegarlo. Verás una tabla con todos los módulos como filas y cuatro acciones como columnas: Ver, Crear, Editar, Eliminar. Haz clic en una casilla para activar o desactivar la acción correspondiente en ese módulo.
Si activas Crear, Editar o Eliminar, Univents activa también Ver automáticamente: sin permiso de lectura no hay permiso de escritura. Si las cuatro casillas de un módulo están desactivadas, el módulo queda completamente oculto para los admins con ese rol y desaparece de su navegación izquierda.
Qué incluye «Eliminar»: la casilla se aplica a cualquier eliminación dentro de ese módulo, ya sea en la app, en el asistente de IA o a través de la conexión con Claude. En el módulo Personal, esto incluye también Archivar empleados. En cambio, quitar líneas de un presupuesto o de una factura forma parte de Finanzas: Editar, y quitar una línea de reserva en un evento forma parte de Eventos: Editar. Eliminar un archivo de una sede requiere Espacios: Editar, y eliminar una plantilla de Function Sheet o una plantilla de correo propia requiere Ajustes: Eliminar. Si falta el permiso, Univents oculta los botones de eliminación o, si lo intentas, te avisa de que no tienes el permiso.
La matriz de roles cubre nueve módulos:
| Módulo en la matriz de roles | Controla el acceso a |
|---|---|
| Dashboard | Dashboard |
| Solicitudes | Solicitudes, bandeja de entrada |
| Eventos | Eventos, tareas |
| Inventario | Inventario |
| Espacios | Espacios |
| Finanzas | Informes, documentos financieros |
| Contratos | Acciones de contrato dentro de un evento |
| Personal | Personal |
| Ajustes | Ajustes, integraciones, facturación |
La base de conocimiento, las páginas de reservas, los contactos, la actividad del equipo y la hoja de ruta no tienen por ahora un nivel de acceso propio en la matriz de roles: todos los admins los ven, independientemente del rol asignado.
Hay dos excepciones en la base de conocimiento: quien solo tiene acceso de crew no puede acceder a ella en absoluto, ni a los documentos ni al chat de IA del backoffice. Además, compartir un documento con la crew o con los clientes, modificar un artículo ya compartido o ajustar la tarjeta Asistente de IA en los portales requiere el nivel de acceso Ajustes: Editar. Retirar un documento compartido nunca está bloqueado. Consulta Base de conocimiento: compartir documentos y escribir artículos propios.
Además, defines por rol qué eventos puede ver: en Visibilidad de eventos (etiquetas), dentro del área desplegada, eliges una o varias etiquetas de evento. Si no eliges ninguna, el rol ve todos los eventos. Cada cambio se guarda al instante.
La misma restricción se aplica a las Solicitudes: un admin con un rol de este tipo ve una solicitud si ella misma lleva una de sus etiquetas, si su espacio lleva una de sus etiquetas o si el evento vinculado es visible para él. Las solicitudes que ha creado él mismo las ve siempre. El Propietario nunca tiene restricciones: la selección de etiquetas solo afecta a los admins con este rol.
Permisos de administración además de los módulos
Debajo de la matriz de módulos, cada rol tiene la sección Administración. Ahí hay cinco interruptores que no pertenecen a ningún módulo:
| Permiso de administración | Qué permite |
|---|---|
| Ver la actividad del equipo | Abrir la actividad del equipo en el backoffice. |
| Invitar a miembros | Invitar al workspace a nuevos miembros y a la crew. |
| Cambiar los roles de otros | Asignar un rol existente a otra persona. |
| Exportar datos | Descargar datos de forma conjunta: contactos, productos, paquete de documentos, informes, exportación de salarios, listas de invitados y de entradas, el CSV de eventos y de registro de tiempo, el lote de asientos de DATEV y BMD, la exportación mensual a contabilidad mediante automatización y el envío de los contactos a una contabilidad conectada. |
| Aprobar solicitudes | Aprobar y rechazar las aprobaciones de presupuestos, facturas y solicitudes. Quien lo tiene no necesita aprobación para sus propios trámites. Más información en el artículo Aprobaciones de presupuestos, facturas y solicitudes. |
Sin roles, todo está permitido. Mientras no haya ningún rol creado en tu workspace, cualquier miembro puede abrir la administración, invitar, asignar roles, exportar y aprobar. En cuanto existe el primer rol, los miembros con rol solo pueden hacer lo que su rol tenga activado.
Aprobar es un permiso, no un cargo. Quien tiene Aprobar solicitudes decide sobre las aprobaciones de los demás y no necesita aprobación para sus propios presupuestos, facturas y solicitudes. Qué trámites requieren aprobación lo defines en Ajustes → Aprobaciones; consulta Aprobaciones de presupuestos, facturas y solicitudes. Los roles recién creados empiezan con este permiso desactivado.
Quién puede exportar siempre. El Propietario, los admins sin rol asignado y todos los miembros de un workspace sin roles pueden exportar. La crew nunca ve los botones de exportación. Si Exportar datos está desactivado en el rol, Univents oculta los botones de exportación; el acceso directo se rechaza con el mensaje «No tienes permiso para exportar. Pregunta al propietario de tu workspace.». Las vistas de impresión y los PDF individuales siguen funcionando.
Los roles nuevos empiezan sin el permiso; los existentes lo conservan. Todos los roles creados antes del 14/10/2026 tienen Exportar datos activado para que nada cambie para nadie. Los roles recién creados empiezan con él desactivado; las plantillas Administrador y Contabilidad lo tienen activado.
Primero configura los módulos y después asigna el rol. Con la asignación, toda la matriz de módulos del rol se aplica de inmediato, también a áreas que antes estaban abiertas. Por eso, configura primero los módulos y asigna el rol después. Quien no deba ver los análisis de ingresos no necesita Finanzas: Ver en el rol; Exportar datos solo regula la descarga.
Revisa las automatizaciones tras un cambio de permisos. Las reglas con la Exportación mensual a contabilidad que se crearon antes de retirar el permiso siguen ejecutándose. Por eso, revisa las reglas existentes después de cada cambio y desactiva las que ya no deban ejecutarse.
Solo eventos propios
En el área desplegada de un rol, en Qué eventos, defines si el rol ve Todos los eventos o solo eventos en los que la persona figura como planificador de proyecto. El planificador de proyecto se elige al crear o editar un evento. Los eventos que la persona crea ella misma los ve siempre.
La restricción se aplica también a las solicitudes (solo son visibles las solicitudes propias y aquellas cuyo evento es visible), a los informes, a los contadores y a los comentarios. Si el rol tiene además etiquetas seleccionadas, deben cumplirse ambas condiciones. El Propietario nunca tiene restricciones.
Qué más ve un rol con restricciones
Si un rol solo ve una parte de los eventos (mediante etiquetas o «solo eventos propios»), esto se aplica también a todo lo que depende de un evento:
- Documentos: los presupuestos, facturas, albaranes y notas de crédito de un evento no visible no aparecen en la lista de documentos y no se pueden abrir ni modificar. Lo mismo se aplica a sus líneas y a las líneas de reserva del evento.
- Tareas: en la vista general de tareas faltan las tareas de los eventos no visibles.
- Turnos: en el cuadrante de turnos y en «Todos los turnos» faltan los turnos de los eventos no visibles.
- Informes: también las clasificaciones «Mejores clientes» y «Productos más vendidos» solo cuentan los documentos de eventos visibles.
Lo que no depende de ningún evento sigue siendo visible para el rol como hasta ahora: documentos sin evento, tareas sin evento y turnos sin evento. Los Contactos y la Bandeja de entrada no tienen restricciones: el rol sigue viendo toda la lista de contactos, y qué bandejas de entrada ve cada persona lo regula únicamente el ajuste de la bandeja de entrada. El portal del empleado de la crew no cambia.
Separar varias sedes
Si tienes dos sedes, por ejemplo Colonia y Düsseldorf, puedes hacerlo sin trabajo manual en cada evento:
- Asigna a cada espacio, en Espacios, la etiqueta de su sede, es decir, «Köln» o «Düsseldorf».
- Crea un rol por sede y elige la etiqueta correspondiente en Visibilidad de eventos (etiquetas).
- Asigna el rol a los admins de la sede.
Cuando un evento recibe un espacio, hereda automáticamente sus etiquetas, incluso si más adelante se añaden otras salas. Una solicitud con espacio también hereda las etiquetas. Si más adelante añades una etiqueta a un espacio, la reciben todos los eventos en curso y futuros de ese espacio; los pasados no cambian. Las etiquetas solo se añaden, nunca se elimina nada.
La misma selección de etiquetas separa también la edición: un rol con etiquetas solo edita las páginas de reservas, los productos y las sedes de su negocio, es decir, las filas que llevan alguna de esas etiquetas, ya sea directamente o a través de su sede. Las entradas compartidas sin etiqueta de negocio solo las edita con el interruptor Puede editar entradas compartidas; las entradas existentes las asignas mediante la edición masiva con Añadir etiquetas. Las automatizaciones, en cambio, se aplican siempre a todo el workspace. Más información en el artículo Accesos de lectura y permisos por negocio.
Editar o eliminar roles
- Editar: haz clic en el botón Editar rol de la fila del rol. Se abre un diálogo en el que puedes modificar el Nombre y la Descripción. Haz clic en Guardar.
- Eliminar: haz clic en el icono de la papelera al final de la fila. Aparece una confirmación; confirma con Eliminar. Un rol solo se puede eliminar si ya no está asignado a nadie.
Los roles con la indicación Configurado por Univents los ha creado Univents para ti. Puedes asignarlos a personas como cualquier otro rol, pero no puedes editarlos ni eliminarlos: los botones aparecen atenuados. Si quieres cambiar algo en un rol de este tipo, ponte en contacto con el soporte de Univents.
Definir la página de inicio de un rol
Haz clic en Inicio en la fila del rol para definir qué tarjetas ven los miembros de ese rol en su página de inicio, en qué orden y de qué tamaño. Los miembros que no han personalizado su página de inicio ven esta configuración predeterminada; cada miembro puede seguir personalizándola. Las tarjetas con cifras financieras solo las ven los miembros con permiso para ver las finanzas. Las páginas de inicio por rol están disponibles a partir del plan Growth. Más información en el artículo Personalizar la página de inicio.
Preguntas frecuentes
Varias personas comparten un acceso: ¿cómo recibe cada una sus notificaciones? Los correos de notificación van por defecto a la dirección de inicio de sesión. En Ajustes → Notificaciones, cada persona puede indicar una dirección propia para las notificaciones y confirmarla mediante un enlace, sin cambiar el inicio de sesión. Los correos relacionados con el registro y la cuenta, incluidas las invitaciones a un equipo, siguen llegando a la dirección de inicio de sesión. Encontrarás los detalles en el artículo Configurar notificaciones. Aun así, un acceso propio para cada persona sigue siendo la mejor opción: solo así puedes ver quién ha cambiado qué.
¿Cuál es la diferencia entre crew y un enlace del portal? Crew es un inicio de sesión propio: la persona accede con su dirección de correo electrónico y un código, y en el portal ve también salario, vacaciones, archivos y mensajes. Un enlace del portal (sin inicio de sesión) es un enlace sin cuenta: solo muestra las áreas operativas (turnos, horarios, tareas, cocina, lista de carga) y puede caducar o retirarse. Ambos son gratuitos.
¿Crew ocupa una plaza de admin? No. Crew es ilimitado y está incluido en el plan. Solo cuentan para las plazas de admin los propietarios, los admins y las invitaciones de admin pendientes.
¿Un acceso de lectura cuenta como plaza de admin? No. Un acceso de lectura cuenta como acceso de lectura propio: en Scale se incluye uno por cada plaza de admin y cada uno adicional cuesta 19 € al mes o 190 € al año. En Growth y Core no hay accesos de lectura.
¿Puedo modificar un rol estándar? No. Los roles estándar del sistema son fijos y no se pueden editar. Crea un rol propio si necesitas otro perfil de permisos.
¿Qué pasa si cambio un rol? Los cambios de permisos de un rol se aplican de inmediato a todos los admins que tienen asignado ese rol.
No veo el botón «Invitar a miembros». Necesitas el permiso para gestionar invitaciones. Pide al propietario de la cuenta que te lo conceda o que te invite directamente.
En una persona no veo el menú de tres puntos ni acciones de acceso: ¿por qué? El acceso de admin solo lo concede, lo retira y lo repara el propietario del workspace, independientemente de los demás permisos que tengas. Pídele que haga el cambio por ti. En el propio propietario nunca aparece un menú: su nivel solo cambia mediante Transferir la propiedad.
¿Por qué no puedo archivar ni eliminar a un empleado con inicio de sesión? Porque, de lo contrario, podría seguir accediendo sin aparecer en la lista. Solo Quitar acceso en la pestaña Accesos deshace el vínculo entre el inicio de sesión y la ficha; después se puede archivar la ficha de personal y eliminar el contacto en Contactos. Convertir en crew no basta: la persona conserva su inicio de sesión y sigue vinculada como crew con acceso al portal, de modo que el bloqueo se mantiene.
El botón «Crear rol» aparece atenuado: ¿por qué? Solo el propietario del workspace puede crear y modificar roles. En la página de roles hay un aviso con su nombre; dirígete a él. Ser admin no basta para esto, y es intencionado. Si en su lugar la página muestra un aviso sobre tu plan, es una cuestión del plan: los roles propios están disponibles a partir de Scale.
Al invitar aparece «Ya hay una invitación abierta para esta dirección de correo electrónico»: ¿qué hago? Ya hay una invitación en curso para esa dirección que pertenece a otra ficha de personal. El propietario la quita en Personal › Accesos, en la sección Invitaciones pendientes, desde el menú de tres puntos con Quitar invitación; después puedes volver a invitar a la persona. Si se elimina una ficha de personal, Univents se lleva automáticamente su invitación abierta: deja de bloquear una nueva invitación y su enlace antiguo ya no se puede aceptar.
Acceso de lectura
Un acceso de lectura es un acceso de admin que solo puede ver: ve todo lo que muestra su rol, pero no puede guardar nada. Un rol con el Tipo Solo lectura convierte en accesos de lectura a todos los admins que lo tienen; en la lista de empleados aparece entonces Admin · Acceso de lectura.
Cómo crearlo: en Ajustes → Roles, pulsa Crear rol y, en el interruptor Tipo, elige el botón Solo lectura; debajo aparece Rol de lectura: cuenta como acceso de lectura. También puedes usar la plantilla Solo lectura («Ver todo, no cambiar nada · cuenta como acceso de lectura»).
Al guardar, para los accesos de lectura aparece este mensaje: «Con un acceso de lectura puedes ver, comentar y exportar, pero no cambiar nada. Pide a un propietario de la cuenta un rol de edición.» Se permite ver, comentar y escribir mensajes directos; al limitarse a ver, Univents no guarda nada en segundo plano.
Los accesos de lectura están disponibles a partir del plan Scale: se incluye uno por cada plaza de admin y cada uno adicional cuesta 19 € al mes o 190 € al año. En la facturación aparece la tarjeta Plazas de admin con la línea Accesos de lectura: 2 de 3 incluidos.
Un rol con etiquetas de empresa solo ve eventos, solicitudes, documentos, tareas y turnos de su empresa; las páginas de reservas, los productos y los espacios los ve todos, pero solo edita los propios. Las entradas ajenas se abren en modo de solo lectura con Pertenece a la empresa …: solo lectura, y las listas empiezan con el filtro Mi empresa; con Todas las entradas sigues teniendo acceso a todo el catálogo.
Encontrarás todos los detalles en el artículo Accesos de lectura y permisos por empresa.