

Accès, rôles et autorisations
Après avoir lu cet article, vous saurez ce qui distingue Propriétaire, Admin et Crew, comment attribuer, modifier et retirer un accès, et comment piloter avec des rôles les modules qu’un admin voit.
Dans Univents, il existe trois niveaux d’accès : Propriétaire, Admin et Crew. Une personne qui n’a besoin d’aucun accès reste une simple entrée dans Personnel. Vous pilotez en plus, avec des rôles personnalisés, les modules qu’un admin voit — de « Accès refusé » à « Accès complet », par module et par action. Un rôle de Type : Lecture seule fait d’un admin un Accès en lecture : il voit tout ce que son rôle affiche, mais ne peut rien enregistrer. Vous trouverez les détails et les prix dans l’article Accès en lecture et droits par établissement.
Admin s’appelait auparavant « manager », Crew s’appelait auparavant « aide » ou « extra ». Les niveaux eux-mêmes n’ont pas changé, seuls les termes sont désormais les mêmes partout — dans Personnel, dans les paramètres, dans les e-mails et sur la page des tarifs.
Dans la vidéo, vous découvrez les deux types de membres, Admin et Crew, comment définir la visibilité pour chaque membre de la Crew et comment créer vos propres rôles admin avec la matrice des droits.
Vous retrouvez aussi ci-dessous les différentes étapes à lire à votre rythme.
Les trois niveaux
| Niveau | Ce que la personne voit | Utilise une place admin |
|---|---|---|
| Propriétaire | Tout, y compris la facturation et les rôles. Il y a exactement un propriétaire par workspace. | oui |
| Admin | La zone d’administration. Sans rôle, avec accès complet ; avec un rôle, uniquement les modules de ce rôle. | oui |
| Crew | Uniquement le portail des employés : ses propres services, ses heures, son salaire, les listes de cuisine et de chargement. | non |
| Accès en lecture | La zone d’administration sans droits d’écriture : consulter, commenter, messages directs, exports sauf DATEV/BMD, imprimer des documents. Un accès en lecture est un admin avec un rôle de type Lecture seule. | non, accès en lecture dédié |
| Aucun accès | Rien — la personne ne peut pas se connecter, mais figure comme contact dans Personnel. | non |
Aucun accès ne veut pas dire invisible : la personne apparaît normalement dans la planification des services, dans les salaires, sur les fiches de cuisine et les listes de chargement. Vous pouvez en plus lui envoyer un lien du portail (sans connexion) — elle voit ainsi ses services dans le portail sans avoir à créer de compte. Salaire, congés, fichiers et messages restent alors exclus ; ils ne sont disponibles qu’avec un login personnel, donc à partir du niveau Crew.
Le nombre de places admin incluses dépend de votre formule — Core par exemple 1, Growth 3, Scale 6 ; pour Enterprise, le nombre est convenu individuellement (voir l’aperçu des tarifs). Si vous en avez besoin de plus, une place admin supplémentaire coûte 79 € par mois. Univents indique toujours ce montant avant que vous confirmiez. Pendant la période d’essai, les admins ne coûtent rien — vous pouvez en ajouter autant que vous voulez sans qu’aucun prix n’apparaisse. Ce n’est que lorsque vous activez votre workspace qu’Univents indique, avant le paiement, combien d’admins vous avez et ce que coûtent les places supplémentaires ; vous pouvez alors encore rétrograder des admins en Crew ou les retirer. Crew est illimité et ne coûte rien — chaque personne qui travaille en service peut obtenir son propre login pour le portail. Les Accès en lecture existent à partir de Scale : un accès en lecture par place admin est inclus, chacun des suivants coûte 19 € par mois ou 190 € par an. Dans Growth et Core, il n’y a pas d’accès en lecture.
Attribuer l’accès lors de la création
Le chemin le plus court passe par Personnel : vous y créez la personne et choisissez, dans le même formulaire, l’accès qu’elle obtient.
- Ouvrez Personnel, onglet Employé, puis cliquez en haut à droite sur Employé.
- Saisissez le prénom, le nom et — obligatoire pour Crew ou Admin — l’Adresse e-mail.
- Dans la section Accès, choisissez l’un des trois niveaux : Aucun accès (présélectionné), Crew ou Admin.
- Cliquez sur Créer un employé.
Ce qu’indiquent les trois options dans le formulaire :
| Option | Texte sous l’option |
|---|---|
| Aucun accès | Pas de login. Apparaît dans les services, les salaires et les fiches de cuisine. |
| Crew | Login personnel pour le portail des employés : ses services, ses heures, son salaire. Pas de place admin. |
| Admin | Administration. Occupe une place admin. |
Si vous choisissez Admin, deux lignes se déploient : la liste Autorisations (par défaut Accès complet (sans restriction), suivie de vos propres rôles) et la ligne Places admin. Vous y voyez soit 2 sur 3 occupées, incluses dans la formule, soit 3 sur 3 occupées, la prochaine place coûte 79 € par mois. Vous voyez donc le prix avant de cliquer — et vous devez le confirmer de nouveau expressément lors de l’enregistrement. Si vous interrompez à ce stade, la personne est tout de même créée : avec Aucun accès et sans invitation. Vous pouvez ajouter l’accès plus tard à tout moment.
Si l’adresse e-mail est manquante, Crew et Admin ne sont pas sélectionnables — avec l’indication « Pour un accès au portail ou admin, la personne a besoin d’une adresse e-mail. » Dès que vous renseignez l’adresse, les options sont immédiatement disponibles.
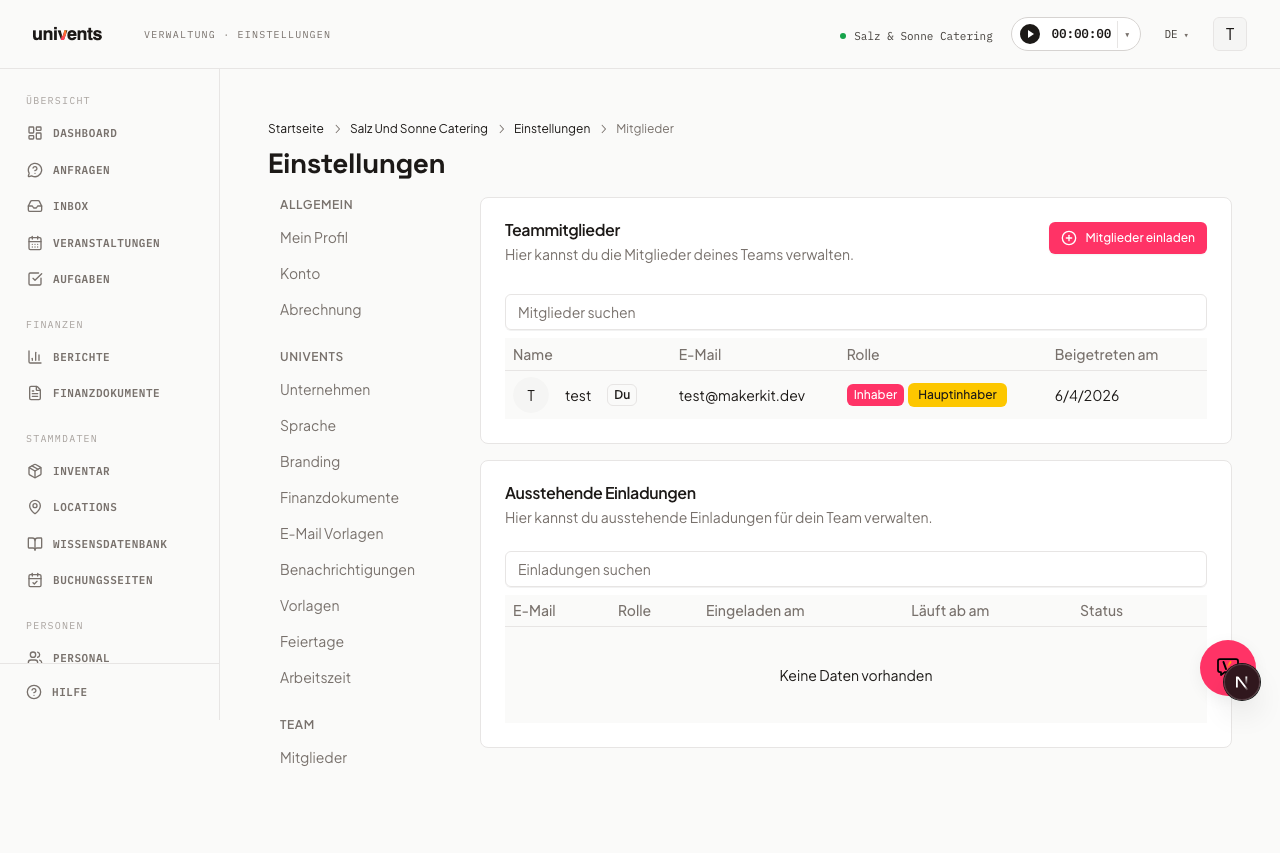
Pour Crew comme pour Admin, Univents envoie une invitation. La personne clique sur le lien, configure son login et arrive ensuite automatiquement au bon endroit : Crew sur le portail des employés, Admin dans la zone d’administration. Tant qu’elle n’a pas accepté, la liste affiche Crew · Invité ou Admin · Invité.
Mauvais compte connecté. Si la personne invitée ouvre le lien alors qu’un autre compte est déjà connecté dans le navigateur, la page indique pour quelle adresse e-mail l’invitation est valable. Avec Se déconnecter et continuer, elle se déconnecte et revient à l’invitation avec la bonne adresse. L’invitation reste valable uniquement pour l’adresse e-mail invitée.
Modifier l’accès d’une personne
Ouvrez la fiche du personnel. Dans la section Accès figurent l’indicateur actuel et, à côté, un seul bouton : Modifier l'accès. Le bouton ouvre une boîte de dialogue avec les mêmes trois niveaux — tant que vous n’y confirmez rien, rien ne change.
| Vous choisissez | Le bouton s’appelle | Ce qui se passe |
|---|---|---|
| Admin | Nommer admin (ou Nommer admin, payant) | La personne obtient un accès complet à l’administration et occupe une place admin. |
| Crew | Passer en Crew | Le login reste, la place admin est libérée. Un rôle attribué est alors retiré. |
| Aucun accès | Retirer l'accès | La personne ne peut plus se connecter. Le contact reste dans Personnel. |
| Crew (pour une personne sans login) | Inviter sur le portail | L’invitation au portail des employés est envoyée. |
Si l’étape entraîne un coût, la boîte de dialogue indique le montant mensuel et vous le confirmez séparément. Passer en Crew n’est pas une suppression : la personne continue de se connecter, mais arrive sur le portail au lieu de l’administration, et la place admin est immédiatement de nouveau libre. Si vous lui redonnez plus tard un accès admin, sélectionnez à nouveau le rôle.
La place admin payée reste jusqu’au renouvellement. S’il s’agissait d’une place admin supplémentaire payée, elle reste jusqu’au prochain renouvellement de votre abonnement et peut être attribuée entre-temps à un autre admin sans frais supplémentaires. Elle cesse d’être facturée à partir du renouvellement.
Retirer l'accès est la seule étape qui supprime réellement le login — et donc la condition pour archiver ensuite l’entrée Personnel ou supprimer le contact. Important : cette étape détache le login de toutes les entrées Personnel de cette personne, y compris des doublons archivés. Si quelqu’un a obtenu deux entrées au fil des années, aucune des deux n’est ensuite rattachée au login.
Pour le Propriétaire, il n’y a pas de bouton, mais seulement l’indication « L’accès propriétaire ne peut être modifié qu’en passant par Transférer la propriété. » Dans votre propre fiche du personnel, on lit « Seul un autre propriétaire peut modifier votre propre accès. » — les deux sont voulus : personne ne doit pouvoir s’exclure lui-même ni se promouvoir lui-même.
Inviter plusieurs personnes sur le portail
Si le service, la cuisine et la technique doivent obtenir un login pour le portail en une seule fois, cela se fait en une seule opération.
- Ouvrez Personnel et passez à l’onglet Accès.
- Cliquez au-dessus de la liste sur Inviter sur le portail.
- Dans la boîte de dialogue, recherchez par noms ou adresses e-mail et cochez les personnes — jusqu’à 50 par opération.
- Cliquez sur Inviter … personnes sur le portail.
Seules les personnes de Personnel qui n’ont pas encore de login ni d’invitation en cours sont affichées. Les lignes sans adresse e-mail ne sont pas sélectionnables et portent la mention sans e-mail. Une fois l’opération terminée, un bilan s’affiche, par exemple 14 invités, 3 ignorés — avec le nom et le motif pour chaque ligne ignorée. Pour une seule personne, il reste plus pratique de l’inviter depuis sa fiche du personnel.
Accès et invitations en un coup d’œil
Personnel › Accès est la vue d’ensemble de tout ce qui concerne les logins. En haut figure le nombre de places admin occupées, puis trois sections : Personnes avec login, Invitations en attente et Invitations expirées. Les personnes sans accès ne sont volontairement pas listées — elles figurent dans la liste des employés.
Via le menu à trois points d’une ligne, les actions suivantes sont disponibles selon l’état :
| Action | Ce qu’elle fait |
|---|---|
| Nommer admin | Promeut une personne Crew au niveau Admin. La boîte de dialogue affiche au préalable les places occupées ou le montant mensuel. |
| Passer en Crew | Rétrograde un admin en Crew. Le login reste, la place admin est libérée, le rôle est retiré. |
| Retirer l'accès | Retire le login de la personne et la supprime du workspace. L’entrée Personnel reste. |
| Inviter à nouveau | Apparaît pour une invitation expirée et la remplace par une nouvelle. |
| Renvoyer l'invitation | Apparaît pour une invitation expirée. Renvoie l’e-mail d’invitation et prolonge l’invitation de 7 jours ; en cas de demandes trop rapprochées, l’action est limitée avec l’indication d’attendre quelques minutes. |
| Retirer l'invitation | Apparaît pour une invitation en attente, uniquement pour le propriétaire. Annule l’invitation ; la même adresse peut ensuite être invitée à nouveau. |
| Réparer l'accès | Apparaît uniquement pour Accès incomplet et remet en cohérence l’accès et l’entrée Personnel en une seule étape. |
Le montant confirmé est toujours exactement celui qui figure dans la boîte de dialogue. Si votre quota a changé entre-temps, Univents redemande confirmation au lieu de facturer silencieusement.
Le tableau des invitations indique dans la colonne Accès si l’invitation est de type Admin ou Crew. Vous retrouvez les mêmes actions sur la page Personnes et accès (univents.app/home/<dein-workspace>/settings/members) — elle ne figure dans aucun menu, car Personnel › Accès est le chemin le plus court.
Quel indicateur apparaît pour qui
La liste affiche pour chaque personne exactement un état — identique dans Personnel › Accès, dans la liste des employés et dans la fiche du personnel.
| Indicateur | Signification |
|---|---|
| Propriétaire | Le workspace lui appartient. |
| Admin · Accès complet | Accès complet à la zone d’administration, sans restriction par un rôle. |
| Admin · ‹nom du rôle› | Accès à la zone d’administration, limité aux modules de ce rôle. |
| Crew · Portail | Login personnel, ne voit que le portail des employés. |
| Admin · Invité | L’invitation admin est en route. Tant qu’elle n’est pas acceptée, la personne n’a aucun accès. |
| Crew · Invité | L’invitation au portail est en route. |
| Invité, e-mail non remis | L’invitation existe, mais l’e-mail n’est pas arrivé. À côté figure Renvoyer. |
| Aucun accès · Invitation expirée | L’invitation a expiré. À côté figure Inviter à nouveau. |
| Aucun accès | Pas de login, pas d’invitation — une simple entrée dans Personnel. |
| Accès incomplet | L’accès et l’entrée Personnel ne correspondent pas. Le propriétaire règle cela via Réparer l'accès. |
| Accès indisponible | L’accès n’a pas pu être déterminé au chargement. Rechargez la page — rien n’est cassé. |
Ce qui fait foi, c’est toujours l’accès au workspace. C’est pourquoi cette information n’existe qu’à un seul endroit et n’est plus un champ de sélection dans la fiche du personnel ou dans le contact : elle n’y figure plus qu’à titre de consultation et renvoie ici.
Qui peut attribuer quoi
| Étape | Qui peut le faire |
|---|---|
| Donner un accès admin, modifier les autorisations, retirer une invitation admin, réparer l’accès | uniquement le propriétaire |
| Inviter sur le portail (Crew) | tout admin autorisé à envoyer des invitations et à créer des entrées dans Personnel |
| Passer en Crew, retirer l’accès | uniquement le propriétaire |
| Attribuer un rôle existant | toute personne disposant de l’autorisation d’administration Modifier les rôles des autres |
| Créer, modifier, supprimer des rôles | uniquement le propriétaire |
Un admin ne voit pas du tout les entrées de menu pour l’accès admin ; s’il déclenche l’action par un autre moyen, Univents répond « Aucune autorisation ». La raison : celui qui peut attribuer un accès admin fait d’une deuxième personne un admin avec accès complet — et obtient par elle tout ce que son propre rôle lui refuse. C’est pourquoi les rôles et l’accès admin doivent rester entre les mêmes mains.
Crew en est exclu, et c’est voulu : un login pour le portail ne donne aucun droit dans la zone d’administration, ne coûte rien et correspond précisément à une tâche qu’un responsable du service doit pouvoir effectuer lui-même. Un rôle purement en lecture comme Admin : Lecture seule ne peut néanmoins pas inviter — il faut pour cela le droit de créer des entrées dans Personnel.
Seul le propriétaire d’un workspace peut en changer, via Transférer la propriété — c’est pourquoi aucun menu à trois points n’apparaît pour lui.
Inviter des admins par e-mail
Pour inviter des personnes qui n'existent pas encore dans Univents, aucune fiche Personnel n'est nécessaire.
- Ouvrez la page Personnes et accès. Elle ne figure dans aucun menu : vous y accédez via l'adresse
univents.app/home/<dein-workspace>/settings/members. Remplacez<dein-workspace>par la partie qui apparaît aussi dans la barre d'adresse lorsque vous travaillez dans Univents. Un favori vous évitera de la retaper la prochaine fois. - Cliquez en haut à droite sur Inviter des membres.
- Saisissez l'Adresse e-mail et choisissez l'accès : Admin (accès complet à l'application, compte comme place d'admin) ou Crew (portail des employés, ne compte pas comme place d'admin).
- Cliquez sur Ajouter un autre pour inviter plusieurs personnes à la fois.
- Cliquez enfin sur Envoyer les invitations.
Tant que l'invitation n'est pas acceptée, elle apparaît sous Invitations en attente. Vous pouvez l'y gérer avec Retirer l'invitation et, une fois qu'elle a expiré, avec Renvoyer l'invitation. Une personne qui arrive par ce biais en tant que Crew et qui n'a pas encore de fiche Personnel en reçoit une automatiquement.
Demandes d'adhésion de collègues
Lorsqu'une personne s'inscrit avec une adresse e-mail professionnelle dont le domaine correspond à votre workspace, Univents lui propose de le rejoindre lors de la configuration. Elle dépose ainsi une demande d'adhésion : l'accès n'est créé que lorsque vous l'autorisez.
Les sous-domaines sont également reconnus : si quelqu'un s'inscrit avec vorname.nachname@extern.firma.de alors que votre workspace utilise firma.de, il appartient à la même entreprise et reçoit la proposition. Les adresses de messagerie gratuite (Gmail, GMX, Outlook.com …) ne déclenchent jamais de proposition, car leur domaine ne représente pas une entreprise.
Vous trouverez les demandes en cours sous Personnel > onglet Accès, dans la section Demandes d'adhésion :
- Ouvrez Personnel et passez à l'onglet Accès.
- Cliquez sur Autoriser à côté de la demande.
- Choisissez Ajouter en tant qu'admin et sélectionnez le Rôle, ou choisissez Créer en tant que Crew. Vous pouvez aussi cliquer sur Refuser si la personne ne doit pas obtenir d'accès.
Ajouter en tant qu'admin affiche la même ligne de place et le même prix que le formulaire de création, avant que vous ne confirmiez. Créer en tant que Crew ouvre la création de personnel avec des données préremplies ; la demande reste ouverte tant que la personne n'a pas été créée.
La section n'apparaît que s'il y a effectivement des demandes en cours, et uniquement pour les personnes habilitées à inviter : le propriétaire, les admins et tous les rôles disposant du droit Inviter des membres. Ce sont aussi exactement ces personnes qui reçoivent l'e-mail et la notification par la cloche concernant la demande, puisqu'elles seules peuvent l'autoriser. Auparavant, la notification était envoyée à chaque membre du workspace. Une demande expire d'elle-même au bout de 14 jours. Si quelqu'un ne reçoit pas de proposition, par exemple parce qu'il utilise une adresse privée, invitez-le simplement par e-mail, comme d'habitude.
Affecter un rôle de la matrice des rôles
Les rôles granulaires de la matrice des rôles (voir plus bas) ne s'affectent pas dans la liste Personnes et accès elle-même, mais un niveau plus bas, dans la section Avancé :
- Sur la page Personnes et accès, faites défiler jusqu'à la section Avancé et ouvrez le tableau Membres ⇄ Personnel.
- Pour chaque personne, vous voyez la fiche Personnel liée, le niveau d'accès et le rôle affecté.
- Dans la colonne Rôle, sélectionnez le rôle souhaité dans la liste déroulante. Le choix est enregistré immédiatement.
Les rôles ne s'appliquent qu'aux admins : ils déterminent quels modules sont visibles dans l'espace d'administration. Pour la Crew, il n'y a rien à ajuster, car le portail des employés n'affiche de toute façon que ses propres données.
Cela suppose deux conditions : la personne doit avoir une fiche Personnel liée, qui est créée automatiquement dès que vous l'invitez via Personnel ou lorsqu'un compte existant est lié à sa fiche Personnel. Et votre formule doit être Scale ou supérieure ; en dessous, la colonne n'affiche pas la sélection, mais seulement une indication de la mise à niveau nécessaire.
Pour Affecter un rôle existant, l'autorisation d'administration Modifier les rôles des autres suffit. Pour créer, modifier ou supprimer un rôle lui-même, seul le propriétaire est habilité. Vous en saurez plus dans la section suivante.
Créer vos propres rôles
Univents fournit des rôles standard définis par le système. En outre, à partir de la formule Scale, vous pouvez définir vos propres rôles avec des autorisations granulaires par module ; dans les formules inférieures, la page affiche à cet endroit une indication de la mise à niveau nécessaire à la place de la liste des rôles.
Seul le propriétaire du workspace peut créer, modifier et supprimer des rôles, c'est-à-dire la personne qui a créé le workspace ou à qui la propriété a été transférée. Un admin voit les rôles et leurs droits, mais ne peut pas les modifier. C'est voulu : une personne autorisée à modifier les rôles pourrait en une seule étape attribuer tous les droits à son propre rôle. Si vous n'êtes pas le propriétaire, la page des rôles affiche une indication avec le nom de la personne qui peut s'en charger pour vous ; les boutons sont alors grisés.
L'affectation d'un rôle existant à une personne n'est pas concernée : l'autorisation d'administration Modifier les rôles des autres suffit (voir « Affecter un rôle de la matrice des rôles » plus haut).
- Accédez à Paramètres et ouvrez la page Rôles (URL :
/settings/rollen). - Cliquez sur Créer un rôle.
- Donnez un Nom (par ex. « Responsable de service ») et, si vous le souhaitez, une courte Description.
- Cliquez sur Créer : le rôle apparaît immédiatement dans la matrice des rôles.
Type de rôle : Modifier ou Lecture seule
Chaque rôle a un Type. Modifier est le type par défaut et correspond au rôle habituel. Lecture seule transforme tous les admins ayant ce rôle en accès en lecture : ils voient ce que le rôle affiche, mais ne peuvent rien enregistrer. Dès qu'un rôle a le type Lecture seule, il n'est plus possible d'activer Créer, Modifier et Supprimer dans la matrice : un rôle de lecture ne porte aucun droit de modification. Vous pouvez repasser à Modifier à tout moment, sans que les droits ne changent. Ce qu'un accès en lecture seule permet et coûte est expliqué dans l'article Accès en lecture seule et droits par établissement.
Créer un rôle à partir d'un modèle
Plutôt que de partir de zéro, vous pouvez cliquer en haut à droite, à côté de Créer un rôle, sur le bouton Modèle. Le menu Créer un rôle à partir d'un modèle propose cinq modèles de rôle prêts à l'emploi, avec une matrice d'autorisations déjà remplie :
| Modèle | Autorisations |
|---|---|
| Administrateur | Accès complet à tous les domaines |
| Responsable événementiel | Événements + demandes en accès complet, inventaire en écriture, reste en lecture |
| Comptabilité | Finances en accès complet, événements + demandes en lecture |
| Responsable de service | Événements + personnel en écriture, demandes + inventaire en lecture |
| Lecture seule | Tout consulter, rien modifier · compte comme accès en lecture seule |
Un clic sur un modèle crée immédiatement un nouveau rôle avec cette matrice. Vous pouvez ensuite l'affiner comme n'importe quel autre rôle dans la matrice des rôles, ou le renommer sous Modifier le rôle. Lecture seule crée immédiatement un véritable rôle de lecture : il affiche l'espace d'administration et l'ensemble du catalogue, mais ne peut rien enregistrer, et compte comme accès en lecture seule plutôt que comme place d'admin. Le niveau gratuit Crew est différent : il n'a aucun accès à l'espace d'administration.
Attribuer des autorisations dans la matrice des rôles
Dans la liste des rôles, cliquez sur un rôle pour le déplier. Un tableau s’affiche, avec tous les modules en lignes et quatre actions en colonnes : Voir, Créer, Modifier, Supprimer. Cliquez sur une case à cocher pour activer ou désactiver l’action correspondante pour ce module.
Si vous activez Créer, Modifier ou Supprimer, Univents active automatiquement Voir également : sans droit de lecture, pas de droit d’écriture. Lorsque les quatre cases d’un module sont décochées, ce module est entièrement invisible pour les admins ayant ce rôle et disparaît de leur navigation de gauche.
Ce que couvre « Supprimer » : la case s’applique à toute suppression dans ce module, que ce soit dans l’app, dans l’assistant IA ou via la connexion Claude. Dans le module Personnel, l’archivage des employés en fait aussi partie. En revanche, retirer des lignes d’un devis ou d’une facture relève de Finances : Modifier, et retirer une ligne de réservation dans un événement relève de Événements : Modifier. Supprimer un fichier rattaché à un site nécessite Lieux : Modifier ; supprimer un modèle de Function Sheet ou un modèle d’e-mail personnalisé nécessite Paramètres : Supprimer. Si le droit manque, Univents masque les boutons de suppression ou indique, lors de la tentative, que le droit fait défaut.
La matrice des rôles couvre neuf modules :
| Module dans la matrice des rôles | Contrôle l’accès à |
|---|---|
| Tableau de bord | Tableau de bord |
| Demandes | Demandes, boîte de réception |
| Événements | Événements, tâches |
| Inventaire | Inventaire |
| Lieux | Lieux |
| Finances | Rapports, documents financiers |
| Contrats | Actions de contrat au sein d’un événement |
| Personnel | Personnel |
| Paramètres | Paramètres, intégrations, facturation |
La base de connaissances, les pages de réservation, les contacts, l’activité de l’équipe et la feuille de route n’ont actuellement pas de niveau d’accès propre dans la matrice des rôles : ils sont visibles pour tous les admins, quel que soit le rôle attribué.
Deux exceptions pour la base de connaissances : une personne qui n’a qu’un accès équipe (crew) ne peut pas du tout y accéder, ni aux documents ni au chat IA du backoffice. Par ailleurs, partager un document avec l’équipe (crew) ou avec les clients, modifier un article déjà partagé ou ajuster la carte Assistant IA dans les portails exige le niveau d’accès Paramètres : Modifier. Retirer un partage n’est jamais bloqué. Voir Base de connaissances : partager des documents et rédiger ses propres articles.
Vous définissez en outre, pour chaque rôle, quels événements il voit : sous Visibilité des événements (tags), dans la zone dépliée, sélectionnez un ou plusieurs tags d’événement. Sans sélection, le rôle voit tous les événements. Chaque modification est enregistrée immédiatement.
La même restriction s’applique aux Demandes : un admin ayant un tel rôle voit une demande si elle porte elle-même l’un de ses tags, si son lieu porte l’un de ses tags ou si l’événement lié lui est visible. Il voit toujours les demandes qu’il a créées lui-même. Le Propriétaire n’est jamais restreint : la sélection de tags n’agit que sur les admins ayant ce rôle.
Droits d’administration en dehors des modules
Sous la matrice des modules, chaque rôle comporte la section Administration. Elle contient cinq interrupteurs qui n’appartiennent à aucun module :
| Droit d’administration | Ce qu’il permet |
|---|---|
| Consulter l'activité de l'équipe | Ouvrir l’activité de l’équipe dans le backoffice. |
| Inviter des membres | Inviter de nouveaux membres et de nouvelles équipes (crew) dans le workspace. |
| Modifier les rôles des autres | Attribuer un rôle existant à une autre personne. |
| Exporter les données | Télécharger des données en lot : contacts, produits, lot de documents, rapports, export des salaires, listes d’invités et de billets, CSV des événements et du suivi du temps, lot d’écritures DATEV et BMD, export mensuel vers la comptabilité par automatisation, et transfert des contacts vers une comptabilité connectée. |
| Approuver les demandes | Approuver et refuser les demandes d’approbation pour les devis, les factures et les demandes. Les personnes qui disposent de ce droit n’ont pas besoin d’approbation pour leurs propres opérations. Plus de détails dans l’article Approbations pour les devis, les factures et les demandes. |
Sans rôles, tout est autorisé. Tant qu’aucun rôle n’a été créé dans votre workspace, chaque membre peut ouvrir l’administration, inviter, attribuer des rôles, exporter et approuver. Dès que le premier rôle existe, les membres ayant un rôle sont limités exactement à ce qui est activé dans leur rôle.
Approuver est un droit, pas une fonction. Une personne qui dispose de Approuver les demandes décide des approbations des autres et n’a pas besoin d’approbation pour ses propres devis, factures et demandes. Vous définissez quelles opérations nécessitent une approbation sous Paramètres → Approbations ; voir Approbations pour les devis, les factures et les demandes. Les rôles nouvellement créés démarrent avec ce droit désactivé.
Qui peut toujours exporter. Le Propriétaire, les admins sans rôle attribué et tous les membres d’un workspace sans rôles peuvent exporter. Une équipe (crew) ne voit jamais les boutons d’export. Si Exporter les données est désactivé dans le rôle, Univents masque les boutons d’export ; un accès direct est refusé avec le message « Vous n’avez pas l’autorisation d’exporter. Adressez-vous au propriétaire de votre workspace. ». Les vues d’impression et les PDF individuels continuent de fonctionner.
Les nouveaux rôles démarrent sans ce droit, les rôles existants le conservent. Tous les rôles créés avant le 14/10/2026 ont Exporter les données activé, afin que rien ne change pour personne. Les rôles nouvellement créés démarrent avec ce droit désactivé ; les modèles Administrateur et Comptabilité l’ont activé.
Configurez d’abord les modules, puis attribuez le rôle. Dès l’attribution, toute la matrice des modules du rôle s’applique, y compris aux zones qui étaient ouvertes auparavant. Configurez donc d’abord les modules et n’attribuez le rôle qu’ensuite. Si une personne ne doit pas voir du tout les analyses de chiffre d’affaires, son rôle n’a pas besoin de Finances : Voir ; Exporter les données ne régit que le téléchargement.
Vérifier les automatisations après une modification des droits. Les règles comportant l’export mensuel vers la comptabilité créées avant le retrait du droit continuent de s’exécuter. Passez donc en revue les règles existantes après chaque modification et désactivez celles qui ne doivent plus s’exécuter.
Uniquement ses propres événements
Dans la zone dépliée d’un rôle, sous Quels événements, vous définissez si le rôle voit Tous les événements ou uniquement les événements dans lesquels la personne est indiquée comme chef de projet. Vous choisissez le chef de projet lors de la création ou de la modification d’un événement. Les événements que la personne crée elle-même lui restent toujours visibles.
La restriction s’applique aussi aux demandes (seules les demandes propres à la personne et celles dont l’événement est visible sont visibles), aux rapports, aux compteurs et aux commentaires. Si le rôle a en plus des tags sélectionnés, les deux conditions doivent être remplies. Le Propriétaire n’est jamais restreint.
Ce qu’un rôle restreint voit en plus
Lorsqu’un rôle ne voit qu’une partie des événements (via les tags ou « uniquement ses propres événements »), cela vaut aussi pour tout ce qui est rattaché à un événement :
- Documents : les devis, factures, bons de livraison et avoirs d’un événement invisible n’apparaissent pas dans la liste des documents et ne peuvent être ni ouverts ni modifiés. Il en va de même pour leurs lignes et pour les lignes de réservation de l’événement.
- Tâches : dans l’aperçu des tâches, les tâches des événements invisibles sont absentes.
- Services : dans le planning des services et sous « Tous les services », les services des événements invisibles sont absents.
- Rapports : les classements « Meilleurs clients » et « Meilleurs produits » ne comptent eux aussi que les documents des événements visibles.
Ce qui n’est rattaché à aucun événement reste visible pour le rôle comme auparavant : documents sans événement, tâches sans événement et services sans événement. Les Contacts et la Boîte de réception ne sont pas restreints : le rôle continue de voir toute la liste de contacts, et les boîtes de réception visibles par une personne dépendent uniquement du paramètre de la boîte de réception. Le portail des employés de l’équipe (crew) ne change pas.
Séparer plusieurs sites
Si vous avez deux sites, par exemple Cologne et Düsseldorf, cela se fait sans travail manuel sur chaque événement :
- Attribuez à chaque lieu, sous Lieux, le tag de son site, c’est-à-dire « Köln » ou « Düsseldorf ».
- Créez un rôle par site et sélectionnez le tag correspondant sous Visibilité des événements (tags).
- Attribuez le rôle aux admins du site.
Lorsqu’un événement reçoit un lieu, il reprend automatiquement ses tags, même si d’autres salles s’ajoutent plus tard. Une demande avec un lieu reprend elle aussi les tags. Si vous ajoutez plus tard un tag à un lieu, tous les événements en cours et à venir de ce lieu le reçoivent ; les événements passés restent inchangés. Les tags ne font que s’ajouter, rien n’est jamais retiré.
La même sélection de tags sépare aussi la modification : un rôle avec des tags ne modifie que les pages de réservation, produits et sites de son établissement, c’est-à-dire les lignes qui portent elles-mêmes l’un de ces tags ou qui le portent via leur site. Il ne modifie les entrées partagées sans tag d’établissement qu’avec l’interrupteur Peut modifier les entrées partagées ; vous affectez les entrées existantes via la modification groupée avec Ajouter des tags. Les automatisations, elles, s’appliquent toujours à l’ensemble du workspace. Plus de détails dans l’article Accès en lecture et droits par établissement.
Modifier ou supprimer des rôles
- Modifier : dans la ligne du rôle, cliquez sur le bouton Modifier le rôle. Une boîte de dialogue s’ouvre, dans laquelle vous pouvez ajuster le Nom et la Description. Cliquez sur Enregistrer.
- Supprimer : cliquez sur l’icône de corbeille à la fin de la ligne. Une confirmation s’affiche ; confirmez avec Supprimer. Un rôle ne peut être supprimé que s’il n’est plus attribué à personne.
Les rôles portant la mention Configuré par Univents ont été créés pour vous par Univents. Vous pouvez les attribuer à des personnes comme n’importe quel autre rôle, mais pas les modifier ni les supprimer : les boutons sont grisés. Si un tel rôle doit être modifié, contactez le support Univents.
Définir l’accueil d’un rôle
Dans la ligne du rôle, cliquez sur Accueil pour définir quelles tuiles les membres de ce rôle voient sur leur accueil, dans quel ordre et dans quelle taille. Les membres qui n’ont pas personnalisé leur accueil voient cette configuration par défaut ; chaque membre peut ensuite l’ajuster. Les tuiles contenant des chiffres financiers ne sont visibles que pour les membres qui ont le droit de voir les finances. Les accueils par rôle sont disponibles à partir de la formule Growth. Plus de détails dans l’article Personnaliser l’accueil.
Questions fréquentes
Plusieurs personnes partagent un accès : comment chacune reçoit-elle ses notifications ? Par défaut, les e-mails de notification sont envoyés à l’adresse de connexion. Sous Paramètres → Notifications, chaque personne peut saisir sa propre adresse pour les notifications et la confirmer par un lien, sans modifier son identifiant de connexion. Les e-mails liés à la connexion et au compte, y compris les invitations dans une équipe, continuent d’être envoyés à l’adresse de connexion. Vous trouverez les détails dans l’article Configurer les notifications. Un accès propre à chaque personne reste néanmoins la meilleure solution : c’est la seule façon de voir qui a modifié quoi.
Quelle est la différence entre l’équipe (crew) et un lien du portail ? La crew dispose d’une connexion personnelle : la personne se connecte avec son adresse e-mail et un code, et voit aussi dans le portail le salaire, les congés, les fichiers et les messages. Un lien du portail (sans connexion) est un lien sans compte : il n’affiche que les domaines opérationnels (services, horaires, tâches, cuisine, liste de chargement) et peut expirer ou être révoqué. Les deux sont gratuits.
La crew occupe-t-elle une place admin ? Non. La crew est illimitée et incluse dans la formule. Seuls les propriétaires, les admins et les invitations admin en attente comptent dans les places admin.
Un accès en lecture compte-t-il comme une place admin ? Non. Un accès en lecture compte comme un accès en lecture à part entière : dans Scale, un accès est inclus par place admin, et chaque accès supplémentaire coûte 19 € par mois ou 190 € par an. Dans Growth et Core, il n’y a pas d’accès en lecture.
Puis-je modifier un rôle standard ? Non. Les rôles standard du système sont figés et ne peuvent pas être modifiés. Créez un rôle personnalisé si vous avez besoin d’un autre profil d’autorisations.
Que se passe-t-il si je modifie un rôle ? Les modifications d’autorisations d’un rôle s’appliquent immédiatement à tous les admins auxquels ce rôle est attribué.
Je ne vois pas le bouton « Inviter des membres ». Vous avez besoin de l’autorisation de gérer les invitations. Demandez au propriétaire du compte de vous accorder cette autorisation ou de vous inviter directement.
Pour une personne, je ne vois aucun menu à trois points ni aucune action d’accès : pourquoi ? L’accès admin est attribué, retiré et réparé exclusivement par le propriétaire du workspace, quels que soient vos autres droits. Demandez-lui d’effectuer la modification à votre place. Aucun menu n’apparaît jamais pour le propriétaire lui-même : son niveau ne change que via Transférer la propriété.
Pourquoi ne puis-je pas archiver ni supprimer un employé disposant d’une connexion ? Parce qu’il pourrait sinon continuer à se connecter sans figurer dans la liste. Seule l’action Retirer l’accès dans l’onglet Accès supprime le lien entre la connexion et la fiche. Ensuite, la fiche du personnel peut être archivée et le contact supprimé sous Contacts. Passer en équipe (crew) ne suffit pas : la personne conserve sa connexion et reste liée en tant que crew avec un accès au portail, le blocage reste donc en place.
Le bouton « Créer un rôle » est grisé : pourquoi ? Seul le propriétaire du workspace peut créer et modifier des rôles. Sur la page des rôles, un message indique son nom ; adressez-vous à lui. Être admin ne suffit volontairement pas. Si la page affiche à la place un message concernant votre formule, c’est lié à l’offre : les rôles personnalisés sont disponibles à partir de Scale.
Lors de l’invitation, le message « Une invitation est déjà en cours pour cette adresse e-mail » s’affiche : que faire ? Une invitation est déjà en cours pour cette adresse et se rapporte à une autre fiche du personnel. Le propriétaire la retire sous Personnel › Accès, dans la section Invitations en attente, via le menu à trois points avec Retirer l’invitation ; vous pouvez ensuite réinviter la personne. Lorsqu’une fiche du personnel est supprimée, Univents supprime automatiquement son invitation en attente : elle ne bloque alors plus de nouvelle invitation, et son ancien lien ne peut plus être accepté.
Accès en lecture
Un accès en lecture est un accès admin qui permet uniquement de consulter : il voit tout ce que son rôle affiche, mais ne peut rien enregistrer. Un rôle de Type Lecture seule transforme tous les admins qui le possèdent en accès en lecture ; dans la liste des employés, on lit alors Admin · Accès en lecture.
Création : sous Paramètres → Rôles, cliquez sur Créer un rôle et choisissez le bouton Lecture seule au niveau du sélecteur Type ; en dessous s’affiche Rôle en lecture seule — compte comme accès en lecture. Vous pouvez aussi utiliser le modèle Lecture seule (« Tout consulter, rien modifier · compte comme accès en lecture »).
À l’enregistrement, le message suivant s’affiche pour les accès en lecture : « Avec un accès en lecture, vous pouvez consulter, commenter et exporter, mais rien modifier. Demandez à un propriétaire du compte un rôle d’édition. » Consulter, commenter et écrire des messages directs est autorisé ; en simple consultation, Univents n’enregistre rien en arrière-plan.
Les accès en lecture sont disponibles à partir de la formule Scale : un accès est inclus par place admin, et chaque accès supplémentaire coûte 19 € par mois ou 190 € par an. Dans la facturation, la carte Places admin affiche la ligne Accès en lecture : 2 sur 3 inclus.
Un rôle avec des tags d’entreprise ne voit les événements, demandes, documents, tâches et services que ceux de son entreprise ; il voit toutes les pages de réservation, tous les produits et tous les lieux, mais ne modifie que les siens. Les entrées d’autres entreprises s’ouvrent en lecture seule avec Appartient à l’entreprise … — lecture seule, et les listes démarrent avec le filtre Mon entreprise ; Toutes les entrées permet d’accéder à l’ensemble du catalogue.
Vous trouverez tous les détails dans l’article Accès en lecture et droits par entreprise.